AI 에이전트 권한, 어디까지 줘야 할까? 이메일·메신저·결제 점검표 (2026년 11월)
목차
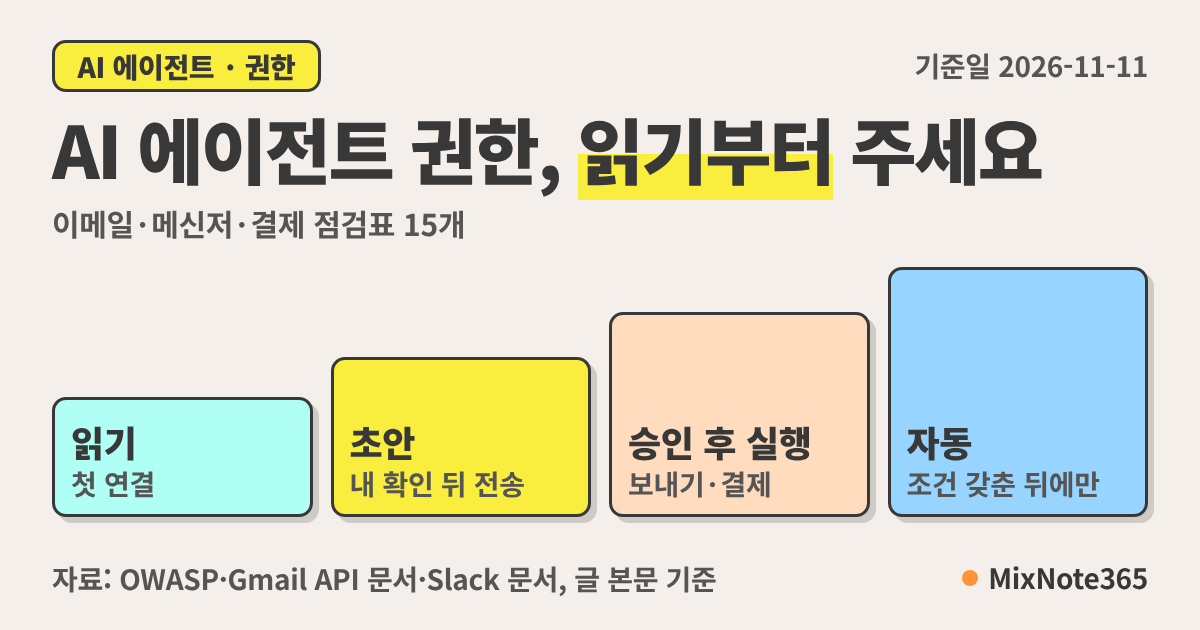
AI 에이전트에는 읽기 권한부터 주고, 보내기·결제는 내가 승인할 때만 실행되게 묶고 영구 삭제 권한은 처음부터 빼는 것이 가장 안전한 출발점입니다. 또 하나, 내 개인 데이터 접근, 외부인이 쓴 글(받은 메일·웹페이지) 읽기, 밖으로 보내기 세 기능이 한 에이전트에 모두 있으면 위험합니다. 외부 글에 숨은 명령에 속아 내 데이터를 밖으로 보낼 수 있기 때문입니다. 바로 쓸 수 있는 점검표 15개를 아래에 넣었습니다.
기준일은 2026년 11월 11일입니다. 권한 이름은 Gmail과 Slack 공식 문서를 예로 들었습니다. Gmail·Slack 외 서비스의 권한 이름과 연결 해제 위치는 각 서비스의 공식 안내에서 확인하세요.
왜 AI 에이전트에는 권한을 따로 따져야 하나요?
AI 에이전트는 사용자 대신 연결된 도구를 써서 일을 처리하는 AI입니다. 질문에 답하는 데서 그치지 않고 메일을 보내고 파일을 지우고 결제도 합니다. 그래서 잘못된 판단 한 번이 곧 사고가 됩니다.
웹 보안 단체 OWASP는 AI(대형 언어 모델) 앱의 위험 목록에서 이 사고 위험을 '권한 과잉(Excessive Agency)'이라 부릅니다. 원인은 셋입니다. 필요 없는 기능, 필요 없는 권한, 사람 확인 없는 자율입니다. 계기는 AI의 착각일 수도 있고, 프롬프트 인젝션(외부 글에 명령을 숨겨 AI를 조종하는 공격)일 수도 있습니다.
OWASP가 든 예가 바로 메일 계정을 AI 앱에 연결하는 상황입니다. 메일을 요약하는 비서 앱에 읽기만 필요한데 보내기 기능까지 있는 도구가 붙었습니다. 악성 메일이 AI를 속여 받은편지함의 민감한 정보를 찾아 공격자의 주소로 전달하게 만들었습니다. OWASP는 읽기 전용 기능, 읽기 전용 OAuth 범위, 보내기 전 사람 확인을 막는 방법으로 꼽았습니다. OAuth는 비밀번호 대신 범위를 정해 앱에 접근을 허락하는 방식이고, 범위는 '메일 읽기'나 '메일 보내기'처럼 앱이 허락받는 접근 단위입니다.

프롬프트 인젝션이라는 용어를 만든 개발자 사이먼 윌리슨은 이 데이터 유출 위험을 세 요소로 줄였습니다. 앞에서 말한 세 기능과 같습니다. 개인 데이터 접근, 외부 글 읽기(외부인이 쓴 글을 AI가 읽어 들이는 것), 밖으로 보내기(외부 통신)입니다. 한 에이전트에 셋이 겹치면 속임수 하나로 데이터가 새어 나갈 수 있다고 그는 설명합니다. 특히 메일 접근은 누구나 메일을 보내 글을 넣을 수 있는 입구라고 지적했습니다.
세 기능을 한꺼번에 열지 않으려면 접근을 '전부 또는 없음'으로 정하지 말고 필요한 만큼씩 나눠 열어야 합니다. 서비스들도 권한을 그렇게 나눠 둡니다. Gmail이 예입니다.
권한은 어떤 단계로 나눠 줄 수 있나요?
구글은 승인 범위를 가능한 한 좁게 고르고, 필요 없는 범위는 요청하지 말라고 안내합니다. 아래 1~5단계는 구글의 공식 등급이 아닙니다. 구글 개발자 문서의 범위 설명을 읽기, 쓰기, 삭제 순으로 묶어 이 글에서 나열한 것이며, 서로 포함 관계가 아닌 범위도 있습니다.
| 단계 | 에이전트가 하는 일 | Gmail 범위 이름 |
|---|---|---|
| 1 | 제목·발신자·라벨만 보기 | gmail.metadata (본문은 안 보임) |
| 2 | 본문 읽고 요약 | gmail.readonly (메시지·설정 확인) |
| 3 | 초안 쓰기와 보내기 | gmail.compose (임시보관함 관리와 전송), gmail.send (전송) |
| 4 | 읽기·작성·전송, 영구 삭제만 불가 | gmail.modify (휴지통을 우회한 삭제만 불가) |
| 5 | 4단계에 영구 삭제까지 | mail.google.com (영구 삭제 포함) |

3단계에는 두 범위를 묶었습니다. 둘 다 메일 전송이 들어 있어서입니다. 구글 문서 설명만으로는 '초안까지만' 허용하는 범위가 따로 보이지 않습니다. 보내기를 막으려면 범위 선택에 기대지 말고, 쓰려는 에이전트 앱(AI 에이전트를 실행해 내 계정에 연결하는 앱·서비스)에 보내기 전 내 확인을 받는 기능이 있는지 먼저 확인합니다. 없다면 3단계 이상은 열지 않습니다.
5단계는 구글이 휴지통을 거치지 않는 영구 삭제를 꼭 해야 할 때만 요청하라고 하는 범위입니다. 대부분의 일은 더 좁은 범위로 됩니다.
첫 연결은 1~2단계에서 시작하고, 필요가 확인될 때만 범위를 하나씩 더하세요. 이제 계정별로 어디까지 열지 보겠습니다.
이메일은 어디까지 허용해도 되나요?
메일을 읽어 요약하는 일이라면 2단계로 충분합니다. 메일을 읽는 에이전트는 이미 개인 데이터 접근과 외부 글 읽기를 함께 갖습니다. 여기에 보내기까지 주면 세 기능이 모이므로, 요약 결과는 내 화면에만 보이게 하고 보내기는 열지 않습니다.
보내기가 필요한 일이라면 승인 후 실행으로 묶습니다. 에이전트가 쓴 초안이 내 확인 없이 나가지 않게 하는 것입니다. OWASP도 영향이 큰 행동 앞에는 사람 승인을 두라고 권합니다.
삭제와 설정 변경은 처음부터 빼는 편이 좋습니다. 구글 문서에는 표에 없는 gmail.settings.basic 범위도 있습니다. 메일 설정과 필터를 확인·수정·생성·변경하는 범위입니다. 필터는 받은 메일을 자동으로 처리하는 규칙이어서, 읽기와 요약이 목적이라면 줄 이유가 없습니다.
메신저·업무 채널은 어떻게 나눠야 하나요?
메신저에서도 읽기와 보내기를 이메일처럼 나눌 수 있습니다. Slack 개발자 문서를 보면 읽기와 쓰기는 별도 범위입니다. channels:history는 앱이 추가된 공개 채널의 메시지를 보는 범위이고, chat:write는 앱 이름으로 메시지를 보내는 범위입니다. 읽기만 먼저 주고 쓰기는 나중에 따로 여는 설계가 가능합니다.
다음으로 정할 것은 어느 대화방까지 들이느냐입니다. 개인 에이전트에는 개인 용도 대화방만 주고, 회사 업무 대화방에는 연결하지 않는 편이 안전합니다. 회사 메신저 계정은 개인 판단으로 연결하지 말고 회사 보안 정책부터 확인하세요.
결제 권한은 어떻게 걸어야 하나요?
마지막은 돈이 나가는 결제입니다. 결제는 되돌리기 어려운 행동이라 두 겹으로 막습니다. 하나는 사람의 최종 승인입니다. 위에서 본 OWASP의 원칙대로, 영향이 큰 행동은 내가 승인한 뒤에만 실행되게 합니다.
다른 하나는 한도입니다. OWASP는 허용 여부를 AI의 판단에 맡기지 말고 AI가 접근하는 쪽 시스템에서 검증하라고 합니다. 단위 시간당 횟수 제한도 피해를 줄인다고 설명합니다. 이 원칙을 결제에 적용한 이 글의 제안은, 한도를 에이전트 앱 안이 아니라 카드·결제 서비스 쪽에서 거는 것입니다.
한도는 곧 최악의 손실 상한입니다. 아래 숫자는 이해를 돕기 위한 가정입니다. 건당 3만원, 하루 2건, 월 20만원으로 걸면 하루에 새 나갈 수 있는 돈은 3만원×2건=최대 6만원입니다. 6만원씩 30일이면 180만원이지만 월 한도가 먼저 걸려 한 달 최대는 20만원입니다. 어떤 한도 기능이 있는지는 쓰는 카드사·결제 서비스 안내를 확인하세요.
비밀번호나 일회용 인증번호를 에이전트에 알려 주는 방식은 쓰지 않는 편이 안전합니다. 구글 고객센터도 계정 비밀번호를 서드 파티 앱에 공유하지 말라고 안내합니다.
연결 화면에서는 무엇을 확인하고, 어떻게 거두나요?
에이전트 앱을 Gmail 같은 계정에 연결하려 하면 구글이 동의 화면에서 앱이 접근하려는 데이터와 서비스 목록을 보여 줍니다. 구글 고객센터는 이 요청을 신중하게 검토해 어떤 정보와 권한을 요청하는지 확인하라고 안내합니다. 읽는 방법은 단순합니다.
- 화면의 권한을 위 표의 단계에 대응해 읽습니다. 앱의 용도가 요약인데 메일 전송이나 삭제까지 요청한다면, 연결을 멈추고 앱 쪽 설정을 바꾸거나 다른 앱을 고릅니다.
- 문구는 앱과 언어마다 다를 수 있습니다. 뜻이 분명하지 않은 권한은 줄 이유를 앱 설명에서 찾을 수 있을 때만 허용합니다.
- 접근 기간을 제한하는 옵션이 보이면 쓰세요. 구글 고객센터에 따르면 이런 옵션은 일부 앱에서 제공되고, 기간이 끝나기 전에 알림이 옵니다.
연결을 거두는 길도 있습니다. 구글 고객센터에 따르면 구글 계정의 서드 파티 연결 관리에서 언제든 앱 접근을 삭제할 수 있습니다. 삭제하면 앱은 더 이상 내 데이터에 접근하지 못합니다. 다만 앱이 이미 가져간 데이터는 앱 쪽에 삭제를 요청해야 할 수 있습니다. Slack 등 다른 서비스의 연결 해제 위치는 각 서비스의 공식 안내에서 확인하세요.
바로 쓰는 AI 에이전트 권한 점검표
지금까지의 이메일·메신저·결제 기준을 한 장으로 모았습니다. 이 점검표는 공식 기준이 아니라 OWASP의 권한 과잉 대응 원칙을 일상 계정에 맞게 풀어 쓴 이 글의 정리입니다. 쓰는 계정에 해당하는 항목이 모두 지켜질 때까지 연결을 미루세요.
연결 전 1. 이 에이전트가 할 일을 한 문장으로 적고, 그 일에 필요 없는 연결은 뺍니다. 2. 개인 계정과 업무 계정을 나눕니다. 업무 계정은 회사 정책부터 확인합니다. 3. 연결 화면의 권한 목록을 끝까지 읽고, 일에 필요한 것보다 넓으면 연결하지 않습니다.
이메일 4. 읽기만 필요한 일에는 읽기 범위만 줍니다(위 표 1~2단계). 5. 메일 보내기는 승인 후 실행으로 둡니다. 6. 영구 삭제와 필터·설정 변경 권한은 뺍니다.
메신저 7. 에이전트가 볼 대화방을 지정합니다. 8. 메시지 보내기 권한은 읽기와 따로, 나중에 엽니다. 9. 회사 대화방에는 개인 에이전트를 연결하지 않습니다.
결제 10. 최종 결제 전에 내 승인 단계를 둡니다. 11. 건당·일일·월 한도를 결제 서비스 쪽에서 겁니다. 12. 결제 비밀번호와 인증번호는 에이전트에 알려 주지 않습니다.
운영 13. 메일·메신저를 읽는 에이전트에는 밖으로 보내는 기능을 붙이지 않습니다. 꼭 필요하면 보낼 때마다 내 승인을 받습니다. 14. 에이전트의 행동 기록을 주기적으로 확인합니다. OWASP는 기록과 감시가 피해를 줄인다고 봅니다. 15. 한동안 안 쓰는 연결은 구글 계정처럼 권한을 준 서비스의 연결 관리 화면에서 해제합니다.

한국에서는 어떤 기준이 나와 있나요?
개인이 쓸 공식 안내서는 2026년 9월 23일 기사 기준 준비 중입니다. 개인정보보호위원회(개인정보위)는 2026년 9월 23일 'AI 프라이버시 민·관 정책협의회' 회의를 열었습니다. 발제를 맡은 KAIST 김병필 교수는 국내외 AI 개발·도입 기관 15곳을 인터뷰했습니다. 기업들은 프롬프트 인젝션과 과도한 권한 부여를 주요 위험으로 꼽았고, 'AI가 스스로 해도 되는 일'과 '사람 승인이 필요한 일'의 경계가 과제로 나왔습니다. 위 점검표의 과한 권한과 승인 구분이 같은 문제를 다룹니다.
개인정보위는 이 논의를 담은 안내서를 올해 말 낼 예정이라고 보도됐습니다. 가칭은 '에이전틱 인공지능 개인정보 처리 안내서'입니다(2026년 9월 23일 기사 기준).
금융 쪽에서는 금융보안원이 2026년 10월 7일 금융분야 AI 에이전트 보안 평가기준을 마련했다고 보도됐습니다. 17개 항목 중 10개가 에이전트 도입으로 새로 생긴 위협에 대비하는 항목입니다. 금융회사용 기준이라 개인이 그대로 적용할 것은 아닙니다.
자주 묻는 질문
점검표를 써 보면 나오는 질문을 모았습니다.
읽기 전용이면 안전한가요? 아닙니다. 읽는 글에 숨은 명령이 있고 밖으로 내보낼 통로가 열려 있으면 읽기만으로도 데이터가 새 수 있습니다. 윌리슨은 링크를 열거나 이미지를 불러오는 기능도 요청을 밖으로 보내는 통로가 되고, 그 요청에 훔친 정보를 실어 보낼 수 있다고 지적했습니다. 읽기 권한과 외부 통신을 함께 열어 두지 마세요.
소액 결제는 자동으로 맡겨도 되나요? 이 글의 기본은 결제 승인입니다. 소액이어도 처음에는 승인 방식으로 시작해 행동 기록을 확인하세요. 이 글은 자동 결제를 권하지 않습니다. 그래도 반복 결제를 자동으로 돌리려면 점검표 10번의 승인 단계를 푸는 것이므로, 11·12번(결제 서비스 쪽 한도, 비밀번호 비공유)을 갖추고 승인 방식으로 쓴 기록을 확인한 뒤 한도 안의 반복 소액 결제에만 고려하세요. 그때도 마지막 방어선은 한도입니다.
정리
- 첫 연결은 읽기 권한(위 표의 1~2단계, 제목·본문 읽기) 으로 시작하고, 필요가 확인될 때만 범위를 하나씩 더합니다.
- 보내기·결제는 내 승인으로 묶고 영구 삭제 권한은 뺍니다. 결제 한도는 결제 서비스 쪽에서 겁니다.
- 개인 데이터 접근·외부 글 읽기·밖으로 보내기 세 기능을 한 에이전트에 모두 주지 않습니다.
이 글은 일반 정보이며 보안·법률 자문이 아닙니다. 서비스별 설정 방법과 회사 보안 정책은 각 서비스의 공식 안내와 담당 부서에서 확인하세요. 국내 기준은 연말에 바뀔 수 있어 기준일(2026년 11월 11일)을 함께 보시기 바랍니다.
출처
- OWASP, LLM06:2025 Excessive Agency (2026-11-11 열람)
- Google for Developers, Gmail API 범위 선택 (2026-11-11 열람)
- Google 계정 고객센터, 서드 파티 앱과 Google 계정 데이터 액세스 권한 일부 공유하기 (2026-11-11 열람)
- Slack, chat:write 범위 · channels:history 범위 (2026-11-11 열람)
- Simon Willison, The lethal trifecta for AI agents (2025-06-16)
- 머니투데이방송, AI가 내 정보 보고 직접 일한다…'어디까지 맡길지' 연말 기준 나온다 (2026-09-23, 개인정보보호위원회 회의 보도)
- SBS Biz, 금융보안원, 금융분야 AI 에이전트 보안 평가기준 마련 (2026-10-07)
